piątek, września 01, 2006
Zarządzanie tożsamością
Coraz więcej mówi się o zarządzaniu tożsamością. Jest wiele projektów. Jednym z nich jest OpenID. W ramach tego projektu firma Verisign wprowadziła możliwość poświadczenia swojej tożsamości poprzez PIP (personal Identity Management).


Inne pomysły
Co można zaoferować naszym klientom? Można i to wiele za niewielkie pieniądze. Oczywiście nie będą to aplikacje klasy MS Exchaneg czy IBM Notes. Na początek trzeba ustalić na jakie wsparcie techniczne (spolszczenie) i prawne (czy możne użyć ich aplikacji do celów komercyjnych) możemy liczyć od dużych firm oferujących aplikacje internetowe Web 2.0 i działające na rynku polskim.
Oto propozycje bazujące na typowych zintegrowanych aplikacjach Web 2.0:
- Po pierwsze można udostępnić wspólny kalendarz w oparciu o jakiś standard internetowy Web 2.0 (np. z MS lub Google - ważne jest to, żeby był spolszczony; można się zwrócić do biur przedstawicielstw tych firm w Polsce).
- Wprowadzenie innych pojedyńczych elementów współpracy portalowej np. wpółdzielenie dokumentów lub arkuszy.
- Pomysł ten można rozwinąć poprzez wprowadzenie więcej elementów portalowych (znowu tu mamy wybór: MS Live lub Google Apps 4U Domain) na poziomie koopercji między klientami i nami oraz zintegrowanie ich między sobą.
Inne pomysły nie będące w ofercie zintergrowanej Web 2.0 dostępnej przez duże firmy a mające korzenie w projektach open-source. Przy wyborze należy kierować się nie tylko samym projektem, jego zawartością i wartością merytoryczną ale również jego dojrzałością i możliwością rozwoju (nie ma sensu wchodzić w projekt tworzony przez małą grupę programistów):
- Wprowadzenie do naszych stron elementów RSS lub nawet SPA (Single Page Agregator) - udostępniających skrót najważniejszych aktualnych informacji prezentowanych w naszym portalu.
- Raporty w oparciu o GLX z LogicXML.
Lepsze wykorzystanie technologii telefonii internetowej oferowanej przez SKYPE poprzez integrację jej z naszymi aplikacjami (Skype API).
Skorzystanie z oferty krajowej firmy LeftHand oferującej swój produkt klasy CRM.
Inne blogi
- Uwaga! Bardzo ciekawe jest formum Google Groups.
- Bardzo dużo ciekawych i opiniotwórczych (rozmowy z najwyższymi przedstawicielami firm branży informatycznej) blogów jest prezentowanych na witrynie cnet/zdnet - Alpha The CNET blog. Widać tu wyraźnie dwa opozy pro open source (Berling) i pro Microsoft. Cóż taka jest reguła amerykańskiej poprawności.
- Z innej strony Google ma już dosyć dawno swojego bloga - www.blogger.com. Od wczoraj można otwarcie testować nową jego odsłonę. Narazie są dwie wersje stara i beta. Do nowej można logować się poprzez konto googla (inne od tego jakie służy do logowania do starego blogu). Jeżeli tak zrobimy to dostaniemy "rozbiegówkę" w której mamy wszystkie śmieci jakie Google zrobił w wersji beta a więc:
- gmail,
- reader,
- spreadsheet,
- write,
- page creator,
- calendar i inne.
To wszystko realizowane jest w ramach nowej strategii Google Apps for Your Domain (pod tym adresem trzeba zacząć https://www.google.com/a/). Dla małych geszeftów będzie bezpłatna (wsparcie techniczne poprzez Google groups. Dla dużych i średnich przewiduje się serwis płatny premium udostępniający: wsparcie serwisowe, SLA, usługi dodatkowe, API, logowanie pojedyńcze (SSO) oraz inne atrybuty ważne dla dużych przedsiębiorstw (lepsze zarządzanie).
Równolegle Microsoft otworzył podobny portal Live i Office Live, Yahoo postąpiło podobnie. Walka trwa.
czwartek, sierpnia 31, 2006
Odpluskwić AJAX-a
W Firefox dostępna jest wtyczka FireBug służąca do testowania stron wykorzystujących tę technologię.
OpenSUN
No jeszcze nie tak do końca. Ale dzisiaj pojawiła się informacja o udostępnieniu przez firmę SUN projektuOpenSSOO (Single-sign-out). Jest to drugi projekt otwarty przez tę firmę. Pierwszym był OpenDS (Directory Servis) opisywany jako "otwarty na społeczność projekt mający za zadanie zbudowanie bezpłatnej i uniwersalnej usługi katalogowej". Projekt ten różni się znacznie od OpenLDAP nie tylko nazwą ale też i rozległością tematyczną, zawiera dodatkowe usługi wspierające: proxy do słownika, wirtualne katalogi, rozgłaszanie przestrzeni nazw oraz synchronizację danych.
MySQL na poważnie
Firma Connect z Warszawy organizuje semianrium na tema MySQL i jego wykorzystania w korporacji. Uwaga: proponuje użycie tej bazy jako motoru dla BusinessObject. Prawda jest taka, że cechą BO jest dużo operacji wyszukiwania i kojarzenia a to są cechy MySQL (jest szybki do wyciągania danych z bazy). Ktoś tu dobrze pogłówkował i sparował ze sobą komplementarnie uzupełniajace się technologie.
Turbo co?
Turbo C#, Borland odzyskuje trzeci oddech. Obiecuje od 1 wrzesnia udostępnić nową serię swoich produktów na linii Turbocos. Między innymi będzie Turbo C#. Bardzo ciekawa propozycja, ponieważ wersja Express jest bezpłatna i zawiera ponad 200+ wbudowanych kontrolek. Duża konkurencja dla MS C# też w wersji express. W wersji Professional będzie można m.in. rozszerzyć paletę kontrolek o swe własne lub firm trzecich. Stworzenie samego srodowiska edycyjnego i uruchomieniowego nie jest żadnym szczególnym osiągnięciem, ponieważ takie IDE to nic innego jak dobry edytor z wbudowanym silnikiem zorientowanym na składnię C#, który jest zresztą zestandaryzowany, a platforma run-time w postaci .NET już jest dostarczona przez Microsoft. Np. kompilacja (i inne funkcje RAD) może odbywać się poprzez wywołanie wtle odpowiedniego polecenia .NET Framework i przechwycenie wyniki do okna. Najciekawsze jest to, że nadal będą wspierane dwa środowiska .NET i Win32. Borland nie porzucił starej platformy, która ciągle ma sens w świetle tego, że nadal jest wiele starych (i sprzętowo i programowo) komputerów. To dlatego będzie dostępny Turbo Delphi i Turbo Delphi .NET.
środa, sierpnia 30, 2006
Kiedy AJAX upada
Wiele się mówi o wykorzystaniu technologii AJAX w aplikacjach Web 2.0 (słynne wyrażenie 'mashup' - miszmasz, czyli udostępnianie funkcjonalości różnorodnych usług "sklejonych" Javascriptem poprzez wykorzystanie AJAX-a. Coraz więcej stron publikuje swoje API w celu wygodnego korzystania z funkcjonalności danej witryny (hej! czy to nie jest to samo co usługa webowa, ale na bardziej przystępnym poziomie ?). Ale z drugiej strony pojawiają się głosy o zgrożeniach jakie niesie niekontrolowany dostęp do zasobów (infrastruktury firmy) poza stroną internetową. Pierwsze sygnały ostrzegawcze zabrzmiały na konferencji Black Hat w Las Vegas. Billy Hoffman z SPI Dynamics wykazał możliwość naruszenia ochrony strony. Strony udostępniające funkcjonalność poprzez AJAX powinny przewidzieć dodatkową ochronę przed włamaniem do swych zasobów.
Korzystając z AJAX-a atakujący może wstrzykąć skrypt na stronę docelową lub skrypt wywołujący skrypty z innej strony, bądź wysłać atak poprzez zmasowane żądanie HTTP. Dlatego bardzo ważne jest filtrowanie danych wprowadzanych przez użytkownika.
W domyśle AJAX jest ograniczony do jednego hosta internetowego. Istnieje jednak możliwość zbudowania tzw. AJAX bridges - mostu umożliwającego sięganie do zasobów (np. skryptów) pochodzących z innych domen. W przykładzie Billy Hoffama widać, że np. strona Amazon otwierając się na świat poprzez udostępnie swego API pozwalającego na komunikację z jej zasobami poprzez AJAX tak dokładnie nie wie kto z niej korzysta: użytkownik czy program (złośliwy czy dobry) . Jest to poważne zagrożenie bezpieczeństwa jej zasobów.
AJAX bridges posiadają wiele szczelin zagrażających bezpieczeństwu: nie autentykują danych wejściowych a w zakresie zabezpieczeń polegają na innych komponentach (które nie zawsze wpełni zabezpieczają). Możliwe jest w niewidoczny sposób wykorzystać słabości w zabezpieczeniu jednej witryny w celu zaatakowania innej lub nawet przeprowadzić zmasowany atak na witrynę trzecią coś w rodzaju DoS
Jaka jest na to rada? Dokładna walidacja danych wejściowych wprowadzonych przez użytkownika, należy minimalizować udostępnianą przez aplikację internetową logikę działania, należy również wszędzie korzystać ze standardów.
Artykuł poprzedni: Security Watch: JavaScript plus AJAX equals trouble
Źródło:CNet Security Watch (Robert Vamosi)
piątek, sierpnia 25, 2006
Zarzadzanie certyfikatami
Do zarządzania certyfikatami służy polecenie systemowe certmgr. Narzędzie Java SDK (dostępne na każdej platformie, również i Linux) zawiera również komendę keytool, która pozwala na obsługą certyfikatu zawartego w pliku, np.:
keytool –printcert –file mw_kwalif.cer
keytool –printcert –file mw_kwalif_pem.cer
keytool –printcert –file thawte_der.cer
Innym, mniej znanym poleceniem jest certutil.
Certyfikat wyodrębniony do pliku można przenieść do systemu Linux. Mamy wtedy dostępne polecenia z grupy openssl, które pozwala wydrukować zawartość certyfikatu z tego pliku.
openssl x509 –in thwate_der.cer –inform DER –noout –text
openssl x509 –in thwate_pem.cer –inform PEM –noout –text
openssl x509 –in thwate_pem.cer –noout –text
Uwaga:
sprawdzenie certyfikatu zawierającego polskie litery nie udaje się.
Generalnie openssl zawiera podgrupę akcji związanych z certyfikatem, są to: x509, verify, ocsp.
Uwaga:
Zamiast przenosić certyfikaty z systemu klienckiego na serwer można przenieść serialnumber danego certyfikatu ponieważ on jest identyfikatorem podpisującego dokumenty. Można tak zrobić dlatego, że i tak w trakcie sprawdzania listy odwołań CRL następuje przeszukiwanie tej listy wg. wspomnianego serialnumber.
czwartek, sierpnia 24, 2006
Ważne informacje o wykorzystaniu CRL
Każdy certyfikat jest ważny przez jakiś określony czas. Czas życia certyfikatu kończy się wtedy gdy wygaśnie (śmierć naturalna) lub zostanie unieważniony (przedwcześnie). Mechanizmów do odwołania jest kilka. Jednym z nich jest RFC 2459. Polega na publikowaniu periodycznie struktury danych podpisanej przez urząd wystawiający certyfikat listy odwołań zwanej CRL. Jest kilka typów list CRL: pełna lista (base CRL), delta CRL (przyrostowa) lub punkt dystrybucyjny CRL (CDP). Lista CRL może by publikowana jako usługa webowa, plik tekstowy, FTP lub LDAP.
Ważny terminy:
- OCSP (Online Certificate Status Protocol) protokół pozwalający na walidację w czasie rzeczywistym status certyfikatu.
- Łańcuchowanie certyfikatów - certificate chaining - pozwala ustalić czy dany certyfikat nie jest odwołany, nie wygasł i czy jest zaufany.
Kolejne przybliżenie do CRL
Ciekawy link na serwerze eggheadcafe.com:
Meaning of CAPICOM_TRUST_REVOCATION_STATUS_UNKNOWN
it usually means that the certificate does not contain a CDP extensions and

therefore revocation information cannot be obtained:

CRLS: http://www.microsoft.com/technet/security/topics/crypto/tshtcrl.mspx


David B. Cross [MS]


Top Whitepapers:

Auto-enrollment whitepaper:

http://www.microsoft.com/technet/prodtechnol/windowsserver2003/technologies/security/autoenro.mspx

Best Practices for implementing Windows Server 2003 PKI:

http://www.microsoft.com/technet/prodtechnol/windowsserver2003/technologies/security/ws3pkibp.mspx

Troubleshooting Certificate Status and Revocation whitepaper:

http://www.microsoft.com/technet/security/topics/crypto/tshtcrl.mspx

Windows Server 2003 web enrollment and troubleshooting guide:

http://www.microsoft.com/technet/prodtechnol/windowsserver2003/technologies/security/webenroll.mspx

Windows Server 2003 web enrollment and troubleshooting guide:

http://www.microsoft.com/technet/prodtechnol/windowsserver2003/technologies/security/webenroll.mspx
Różności
- Świetny artykuł w bazie wiedzy MS - "How to send digitally signed messages by using CDOSYS/CDOEX" - pod numerem 280391.
- OpenID - alternatywna metoda autentykacji stron internetowych (wspiera ją m.in. SixA.., Verisgin - PIP).
- osCommRes - usługa umożliwiająca firmom zorientowanym na usługi oferowanie i sprzedaż ich w trybie online. Projekt jest open-source i bazuje na PHP/MySQL. Na podstawie artykułu w ComputerWorld.
- CAPICOM shell extension - do "podglądanie" właściwości plików w MS Explorer pod kątem kryptograficznym.
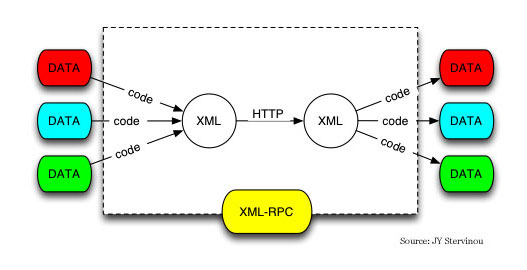
- Świetna lista aplikacji freeware i o XML-RPC jest tam artykuł.
Sprawdzanie listy CRL
Czy MS CAPICOM nadaje się do przemysłowego wdrożenia podpisu cyfrowego w aplikacjach internetowych? Trudno jednoznacznie odpowiedzieć. Jak dotąd największą trudność sprawia obsługa CRL. Chodzi o sprawdzenie czy dany certyfikat jest aktualnie jeszcze ważny. Sprawdzenie to może odbywać się na dwa sposoby poprzez:
- przeglądanie listy CRL opublikowanej na stronie internetowej wystawcy certyfikatów (listy te są periodycznie aktualizowane zgodnie z polityką danego wystawcy i w sumie mogą być długie) lub przechowanej lokalnie (gdzie one są ?)
- Inny bardziej efektywny sposób to sprawdzenie online numeru seryjnego certyfikatu poprzez usługę sieciową łącząc się z stroną wystawcy.
CAPICOM umożliwa taką kontrolę ale pod jednym warunkiem - w certyfikacie musi być wypełniona właściwość CDP (CRL Distribution Point).
Uwaga: certyfikat wystawiony przez PWPW (z Sigillum) nie ma takiego pola!
Algorytm takiej kontroli jest umieszczony w bazie wiedzy MS jako pod ID : 304298 - "How To Perform CRL Checking with CAPICOM".
Sprawdzenie certyfikatu - właściwość cerificate.Status lub ściślej chain.Status (uzyskany w wyniku chain.Build(cert)).
Sprawdzenie certyfikatu w podpisanych danych - należy "zapętlic" powyższą kontrolę dla wszytstkich certyfikatów w podpisanych danych (for i=1 to sData.Ccertificates.Count)
środa, sierpnia 23, 2006
Lamp(hp) czy Lamp(erl)?
Co lepsze i szybsze PHP czy Perl. Strona tu zawiera wyniki przeprowadzonych testów. Wynik - remis, ale mod_php czy mod_perl są napewno szybsze od CGI. Nawet bez badań można by sie tego spodziewać. Cóż niektórzy ludzie lubią pisać o sprawach oczywistych i problemach gdzie nie ma jasnego rozstrzygnięcia.
Windows rulez
wg: pcworld
Koncern z Redmond wciąż niepodzielnie króluje na rynku desktopowych systemów operacyjnych - wynika z najnowszego raportu firmy analitycznej OneStat.com. Dowiadujemy się z niego m.in., że z Windows XP korzysta 86,8% użytkowników komputerów na całym świecie, z Mac OS X - 2,32%, zaś z Linuksa - 0,36%.
Raport OneStat.com przygotowany został na podstawie danych z monitorowanych przez firmę komputerów na całym świecie (badaniem objęto 50 tys. maszyn ze 100 krajów).
Z opracowania wynika, że Microsoft ma łącznie 96,97% udziału w rynku desktopowych systemów operacyjnych. W głównej mierze jest to zasługa systemu Windows XP, który zainstalowany był na 86,6% komputerów sprawdzonych przez OneStat.com. Na drugim miejscu pod względem popularności znalazł się Windows 2000, z którego korzysta 6,09% użytkowników.
Trzecie miejsce w zestawieniu również zajął Windows - tyle, że oznaczony numerem 98 (2,68%). Na czwartej pozycji znalazł się produkt firmy Apple - Mac OS X (2,32%). Kolejne miejsca zajęły Windows Millenium (1,09%), Linux (0,36%) oraz Windows NT (0,24%).
Więcej informacji: OneStat.com.
Zaproszenie nie do odrzucenia
Dzisiaj MS otwarło dla niekomercyjnych projektów informatycznych typu open-source podwoje swojego laboratorium -
Open Source Software Labs. Celem zaproszenia jest współpraca 1:1 nad przeniesieniem Firefox'a i Thunderbird'a na platformę Vista.
Wspomniane laboratorium zawiera ponad 300 serwerów na których jest uruchamianych ponad 15 wersji Unixa i ponad 50 dystrybucji Linuxa. Strona główna laboratorium zwanego też Port 25 jest tu.
Źródło: entmag
Google - aplikacje online
Już od dzisiaj można zalogować się nowego serwisu online Google - tym razem jest to edytor tekstów służący do edycji i publikowania dokumentów za pomocą aplikacji internetowej. Taka usługa nosi nazwę - outsoursing aplikacji do przetwarzania tekstów - i bazuje na pakiecie Writely autorstwa firmy Upstartle (wykupionej nedawno przez Google). Wyszło na to, że GG nie wykorzysta aliansu z Sun-em i nie zajmie się OpenOfficem.
Wspomniana usługa jest już trzecim serwisem tego typu. Inne bizinesowe usługi online oferowne przez firmę GG to: kalendarz, arkusz i klient poczty. Wszystkie one wymagają konta w Google, niestety.
Tak nawiasem mówiąc jest już wiele aplikacji tego typu online firm trzecich.
Źródło: CNET
Informacja dodatkowa: przeprowadzono test porównawczy różnych dostepnych aplikacji biurowych "hostowanych" przez Internet - wynika z nich, że produkt GG Writely jest najlepszy.
Warto też wspomniec o MS Office oferowany online.
wtorek, sierpnia 22, 2006
Nie trać głowy z powodu Linuksa ...
Na konferencjach w ramach Open Source Symposium jaka miała miejsce w 14 miastach rejonu Azji-Pacyfiku wiele mówiono na temat biznesu jaki można zrobić z technologiami typu open-source oraz o wielu pułapkach. Wprowadzie stosowanie tej technologii w wielu przypadkach pomaga obniżyć koszty IT to za stosowaniem jej przemawia wiele powodów strategicznych. Chociaż zaletą Open-Source jest dostępność do kody źródłowego używanego produktu to niewiele firm korzysta z tej możliwości. Ale dzięki temu szybciej produkt reaguje na zmianę warunków jego użytkowania - częściej następują aktualizacje.
Dyrektor lokalnego oddziału Gartnera z Hong Kongu przestrzega przed ślepym nadużywaniem open-source w swej strategii stosowania oprogramowania jedynie z powodu tego, że jest za darmo. Wybór między tą technologią a produktami komercyjnymi (zamknietymi) powinien następować na bazie przydatności i łatwości integracji z otoczniem, a także na długofalowych oczekiwanych oszczędnościach TCO (co nie zawsze jest prawdą, np. wymiana MS Office na OpenOffice powoduje kłopoty w sferze integracji, wymienialności oraz szkoleń). Bezsprzecznie Linuks w segmencie serwerów rośnie najszybciej (nawet w okresach ogólnej stagnacji), jednak ciągle nie jest dopracowana wersja desktopowa (choćby brak narzędzi do zarządzania komputerami).
Źródło: zdnetasia
Ważne momenty w rozwoju Linuksa
Paneliści zebrani na tegorocznym spotkaniu LinuxWorld rozważali rozwój Linuksa w kierunku udostępnienia go szerszej rzeszy użytkowników. W tym celu należy wbudować w ten system operacyjny wsparcie dla nowych technologii multimedialnych m.in. iP0da. Czas ku temu jest ponieważ w produktach firmy MS pojawiła się dziura. Przewiduje się, że nowy system oper. Vista wejdzie do użytkownia dopiera w połowie 2008 r. Czas ten można wykorzystać i zapchać tę dziurę nowymi, bardziej atrakcyjnymi dystrybucjami systemu Linux. Przypomina się, że dominacja MS w obszarze systemów oper. została zachwiana 15 lat temu wraz z pojawieniem się otwartego systemu oper. Linux autorstwa fińskiego studenta Linusa Torvalda. Wyrażono nieśmiałą nadzieję, że za 5 lat rynek systemów desktopowych będzie podzielony równo między MS Windows i dystrybucje Linuksa, zaś w segmencie systemów wbudowanych w urządzenia konsumenckie przewaga będzie na korzyść Linuksa (80% rynku).
Zwrócono uwagę na rynki rozwijających się krajów, które są z reguły zbyt ubogie na wdrożenie drogich technologii i oprogramowania. W opanowaniu tych rynków mają również nadzieję firmy produkujące komputery (Intel i VA).
Przypomniano jednocześnie jak to się wszystko zaczęło w 1991 (wejście na rynek Linuksa) oraz co było przełomowym wydarzeniem w upowszechnieniu tego systemu:
- Oracle ogłasza w 1998 udostępnienie bazy RDBMS Oracle na platformie Linuks.
- Powstanie firmy i dystrybucji odmiany Linuksa - Red Hat.
- Popularyzacja przeglądarki internetowej Firefox.
Źródło: www.redherring.com
Inne informacje - IBM na powyżej konfrencji ogłosił otwarcie ośmiu NOWYCH projektów open-source (middleware, narzędzia deweloperskie oraz usługi). IBM ma do dyspozycji około 600 programistów w swym Linux Development Center.
OpenID - nowa platforma sprawdzająca tożsamość zostaje nadal w powijakach, ale się prężnie rozwija.
Subskrybuj:
Posty (Atom)