sobota, sierpnia 19, 2006

IBM krytykujeSUN-a

Twierdzi, że SUN mimo otwarcia swego flagowego systemu operac. w postaci OpenSolaris i obietnicy otwarcia Javy tak faktycznie nie wspiera projektów typu open-source. Obawia się, że programiści-fanatycy Solarisa wpuszczą OpenSolaris do firm tak samo jak wszedł do nich Linux. W obawie przed kolejnymi ruchami IBM wyznaczył jednego programistę aby monitorował postępy SUN-a w otwarciu się na projekty open-source. Aby SUN naprawdę się otworzył to musi zorganizować wokół swoich projektów społeczność zainteresowanych i zaangażowanych programistów-wolontariuszy. W porównaniu do 160 programistów aktywnie działających w projekcie Linux po jego otwarciu przez Linus Torvalda w 1991 r, liczba 16 programistów w projekcie OpenSolrisc nie jest za duża.

IBM z kolei ma w swym Linux Technology Center ponad 600 programistów i nie poprzestaje jedynie na rozwijaniu systemu Linux ale również wspiera inne projekty choćby Eclipse.

Sun trzeba przyznać obiecał pod koniec roku rozpocząć proces otwarcia technologii Java oraz opublikował konstrukcję architektury UltraSparc T1 "Niagara" na zasadzie licencji GPL.

IBM nie ma takich planów, nie chce otworzyć architektury procesorów Power twierdząc, że spowoduje to niekompatybilność między systemami.

Źródło: CNET News

czwartek, sierpnia 17, 2006

Dziurawy Informix

Zany badacz bezpieczeństwa David Litchfield (z brytyjskiej firmy Next Generation Security Software) na konferencji Back Hat w Las Vegas powiadomił publicznie o znalezieniu 20w dziur w motorze bazy danych Informix (7.3, 9.4 i 10.0), które mogą spowodować odmowę usługi (DoS), niepowołany dostęp do danych i naruszenie intergalności bazy. Istnienie dziur potwierdziła firma Secunia i nadała im status "moderately critical". Badacz krytykuje opieszałość dostawców motorów baz dnaych w łataniu swych dziur. Szczególnie niechlubną sławę ma jego ulubiony "konik" - firma Oracle. Wg.:Infoworld

środa, sierpnia 16, 2006

Co nowego u Oracle'a?

Take advantage of these development resources

Back by Popular Demand

White paper: Evaluating DBFlash for Oracle
Download this Confio Software white paper by noted Oracle experts Donald K. Burleson and Mike Ault to learn why the Resource Mapping Methodology (RMM), with its emphasis on high-impact SQL statements and the bottlenecks they cause, is the most practical approach to Oracle tuning available today.

Software download: OraLoader (exe)
OraLoader is an Oracle data load/unload tool. OraLoader can: import data from a text file; export data to text, csv, excel, html, xml, SQL Loader control file; run SQL commands, and export results to text, csv, excel, html, xml. Version 1.2 build 10 may include unspecified updates, enhancements, or bug fixes.

Sigillum PCCE - Informacja prasowa: Centra certyfikacji wspierają elektroniczną wymianę dokumentów


Informacja prasowa

Centra certyfikacji wspierają elektroniczną wymianę dokumentów

Trzy centra certyfikacji elektronicznej – PCC Certum, Krajowa Izba Rozliczeniowa S.A. (SZAFIR®) oraz Sigillum – podejmują wspólne kroki na drodze do upowszechnienia podpisu elektronicznego w Polsce.

Pierwszym efektem wspólnych działań było stworzenie standardowego formatu faktury elektronicznej. Wzorzec taki został ostatecznie opracowany w czerwcu br. we współpracy z Instytutem Logistyki i Magazynowania. Jest on dostosowany do wymagań i warunków polskich i pozwala na ujednolicenie wymiany danych finansowych.

Rynek podpisu elektronicznego rozwinie się w pełni dopiero wtedy, gdy administracja publiczna wprowadzi systemy informatyczne wspierające jego zastosowanie  – mówi Andrzej Ruciński, Dyrektor Rozwoju i Członek Zarządu Unizeto Technologies SA.

Zgodnie z nowelizacją ustawy o podpisie elektronicznym, administracja publiczna będzie miała obowiązek przyjmować dokumenty elektroniczne od maja 2008 roku. Stosowanie podpisu elektronicznego na szerszą skalę będzie jednak możliwe po uruchomieniu w dniu
16 sierpnia br. przez Ministerstwo Finansów systemu e-POLTAX, pozwalającego na przesyłanie wybranych deklaracji podatkowych przez Internet. O działaniach resortu finansów pozytywnie wypowiedzieli się przedstawiciele wszystkich centrów certyfikacji upoważnionych do wystawiania bezpiecznego podpisu elektronicznego w Polsce.

Uruchomienie systemu e-POLTAX daje szansę na ożywienie rynku podpisu elektronicznego jeszcze przed majem 2008 roku – wyjaśnia Elżbieta Włodarczyk, Dyrektor Ośrodka Zarządzania Kluczami w Krajowej Izbie Rozliczeniowej SA – Właśnie dlatego, pozostając konkurentami, wspólnie wspieramy wysiłki administracji publicznej w tym zakresie.

e-POLTAX będzie drugim po GIIF systemem w administracji, akceptującym certyfikaty centrów działających zgodnie z Ustawą o podpisie elektronicznym. Centra dostarczają komponenty techniczne (karty, czytniki), które bez problemu będą mogły być używane w nowym systemie. System będzie przyjmował dokumenty elektroniczne zawierające bezpieczny podpis elektroniczny weryfikowany certyfikatem kwalifikowanym kategorii I. Akceptowane będą certyfikaty wszystkich działających w Polsce kwalifikowanych centrów certyfikacji. Podpisane elektronicznie deklaracje zostaną zapisane w otwartym formacie XML, pozwalającym na wymianę danych z innymi programami, w tym głównie finansowo-księgowymi

Source: Sigillum PCCE - Informacja prasowa: Centra certyfikacji wspierają elektroniczną wymianę dokumentów

poniedziałek, sierpnia 14, 2006

Nareszcie

założyłem zapis korzystając z nowego narzędzia MS Writer

.NET for Visual FoxPro Developers - Chapter 12

.NET for Visual FoxPro Developers - Chapter 12 - bardzo ważna z punktu widzenia VFP, patrz rozdział 9 i 10.

Jak IBM widzi WS-Security?

Na strona deweloperskich IBM pojawiło się parę ciekawych artykułów na temat WS: Web services security, Part I. Z tego co widać to IBM nie ma własnego rozwiązania usług webowych a bazuje na produkcie otwartym Apache Axis. Cóż dobre i to, ktoś za nich wykonuje "brudną" robotę. A to już jest sztuka nielada.
Zasoby:

Adresy z MS

Przykład podłączenia się do MS SQL Servera:

privatevoidGetDBData()
{

OleDbConnectionconn = newOleDbConnection();
conn.ConnectionString="Provider=Microsoft.JET.OLEDB.4.0;" + "data source=" + "C:\\Temp\\Northwind.mdb";
IDbCommandcmd = conn.CreateCommand();
cmd.CommandText = "SELECT title FROM Employees where EmployeeID = 2";
try {

conn.Open();
MessageBox.Show(cmd.ExecuteScalar().ToString());
}
catch (Exception e1)
{
MessageBox.Show(e1.Message.ToString());

}
finally {
conn.Dispose();
}

}

Bezpieczeństwo stron www w usłudze webowej (WS)

Blokowanie IP
Autentykacja
Certyfikaty

  • Można przedsięwziąć następujące miary bezpieczeństwa:
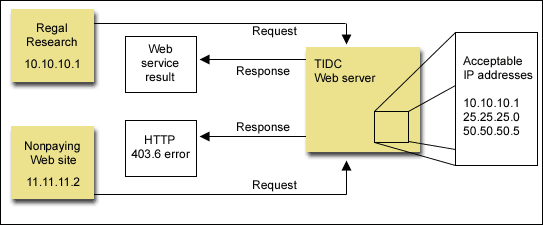
    IP blocking - http://builder.com.com/5100-6389-1045082.html - po prostu blokujemy dostęp do serwera IIS wszystkim użytkownikom za wyjątkiem wybranej puli uprzywilejowanych (poprzez identyfikację ich IP).
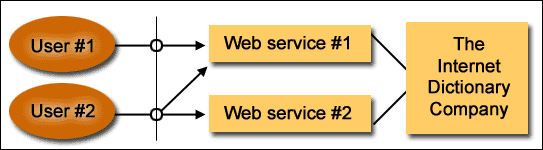
  • User authentication - uwiarygodnienie użytkownika - również stara jak świat metoda i polega na tym, że każda funkcja usługi webowej ma dwa dodatkowe parametry (konto i hasło). Można też posłużyć się jednym żetonem, unikalnym GUID (taki żeton zwraca wiele motorów baz danych). Należy pamiętać, że taki mechanizm zapewnia jedynie autentykację (czyli identyfikację, sprawdzenie tożsamości użytkownika). Do prawidłowego działania WS potrzebny jest następny krok autoryzacja, czyli stwierdzenie co dany użytkownik może zrobić z udostępnionymi mu zasobami. A to już jest osobna bajka… Wadą takiego rozwiązania jest konieczność dostarczenia w usłudze webowej dwóch dodatkowych parametrów (co w przypadku posługiwania się WSDL może być uciążliwe) oraz konieczność sięgania do sposobu stwierdzenia jakie prawa ma zautentykowany użytkownik (najczęściej wiąże się to z koniecznością sięgania do bazy danych).
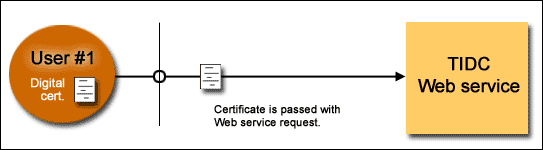
  • Certyfikaty cyfrowe - są przekazywane wraz z żądaniami usługi webowej i automatycznie obsługiwane przez oprogramowanie WS. Wymaga to dodatkowej funkcji w WS, która sprawdza czy zostać przesłany certyfikat i czy jest poprawny. Wadą takiego rozwiązania są kłopoty z uzyskaniem certyfikatu i zmuszeniem użytkownika by się nimi posługiwał. Poza tym konieczność posiadania certyfikatu ogranicza mobilność aplikacji internetowej do komputerów, która posiadają zainstalowane certyfikaty (to z drugiej strony może i dobrze).
  • Podsumowanie - http://builder.com.com/5100-6387_14-1044831.html?tag=sc - zawiera porównanie tych trzech metod oraz adresy URL do poprzednich metod.
  • WS security w wydaniu .NET - http://builder.com.com/5100-6389-1050032.html
  • Wymagania bezpieczeństwa odnosnie WS - 10 zasad bezpieczeństwa - http://builder.com.com/5100-6389-1044902.html

WSE do wykorzystania

Related Resources
Get Visual Studio 2005
Microsoft .NET Framework SDK
Visual Studio Developer Center
Web Services Enhancements (WSE) Home

Top of page
What Others Are Downloading
Others who downloaded Web Services Enhancements (WSE) 3.0 for Microsoft .NET also downloaded:
Microsoft .NET Framework Version 2.0 Redistributable Package (x86)
Web Services Enhancements (WSE) 2.0 SP2 for Microsoft .NET
Web Services Enhancements 3.0 Hands On Lab - Exploring Security
Web Service Security Guide
Web Service Software Factory

Wklejono z <http://www.microsoft.com/downloads/details.aspx?familyid=018a09fd-3a74-43c5-8ec1-8d789091255d&displaylang=en>

PHP w .NET?

Phalanger - Company Microsoft
Product URL - http://www.codeplex.com/Wiki/View.aspx?ProjectName=Phalanger

Product Description:
  • Phalanger is a new PHP implementation introducing the PHP language into the family of compiled .NET languages. Phalanger provides PHP applications an execution environment that is fast and extremely compatible with the vast array of existing PHP code. Phalanger maintains the way how PHP web applications are developed and deployed so that the user need not to learn and use the ASP.NET style of web development.

RDS ci pomoże

Command prompt 2: If you want to connect to a terminal server via the command prompt you can do so by typing
mstsc -v:servername /F -console
and hitting , where mstsc represents the remote desktop connection executable file, -v specifies which server to connect to, /F is for full-screen mode, and -console is there to indicate that you want to connect to the console.

Różności

  1. Web Service i VFP, Cóż prawda jest taka, że MS przestał rozwijać pakiet SOAP. W jego ostatniej wersji 3.0 wszedł w program instalacyjny VFP 9.0 ale to już koniec. Co mamy w zamian- MS rekomenduje ASP.NET.
  2. Nie jest tak różowo z bezpieczeństwem w Open Office - http://www.linuxworld.com.au/index.php?id=2013250670&eid=-50 - jak wskazują badacze zajmujący się bezpieczeństwem we francuskim Ministerstwie Obrony. No cóż samo życie.
  3. How do I… create a XML document from undefined legacy data? Edmond Voychowsky - niezawodny autor wielu ciekawych publikacji na TechRepublic opisuje projekt w C# jak wczytać w elegancki sposób "płaski" plik tekstowy. http://ct.techrepublic.com.com/clicks?t=4546173-a59433163422972db81206ef8831ad7b-bf&s=5&fs=0
  4. Inny b. ciekawy artykuł "Building and using table UDFs in SQL Server" jak wykorzystać funkcje wbudowane (UDF) do zwracania do aplikacji tabel a nawet b. skomplikowanych poleceń SELECT SQL. Dostępność od MS SQL 2000 Server wzwyż.

Zacznijmy od poczatku:

  • CREATE PROCEDURE simple_ap
    ( @cityID integer )
    AS
    SELECT CustomerID, CompanyName
    FROM Customers
    WHERE Customers.CityID = @cityID

Teraz trochę bardziej skomplikowany przykład:

  • CREATE FUNCTION [dbo].[Customers_By_City_Select] -- denotes table UDF
    (
    @city nvarchar(15)
    )
    RETURNS TABLE
    AS
    RETURN
    (
    SELECT CustomerID, CompanyName
    FROM dbo.Customers
    WHERE Customers.City = @city
    )

Wywołanie takiej procedury:

  • EXEC simple_ap 12345

Inny przykład:

  • SELECT * FROM Customers_By_City_Select ('Berlin')


Zabawę można kontynuować dalej np.:

  • SELECT Customers_By_City_Select.CustomerID, OrderID
    FROM Customers_By_City_Select ('Berlin')
    INNER JOIN Orders ON Orders.CustomerID = Customers_By_City_Select.CustomerID


Wg. http://articles.techrepublic.com.com/5100-9592_11-6100403.html?tag=nl.e606

WS-Security

Z witryny IBM - http://www-128.ibm.com/developerworks/library/specification/ws-secure/

Bezpieczeństwo usług internetowych (WS), początkowo zakładano, że WS odbywa się w bezpiecznym środowisku np. poprzez protokół https (transport w niższej warstwie sieciowej). Założenie te nie zawsze może być spełnione dlatego opracowano standard wymiany protokołu SOAP niezależnie od transportu.
  • Zabezpieczenie komunikatów SOAP opracowane w WS-Security są w trzech obszarach: integralności (wykorzystuje standard XML Security),
  • poufności (XML Encryption) i
  • autentykacji (różnego rodzaju żetony stosowane w przemyśle: Username t., X.509 t., SAML t., Kerberos t.)
Celem było stworzenie elastycznej ramy do której można wpisać możliwie dużo istniejących już modeli bezpieczeństwa i technologii kryptograficznych.
WS-S udostępnia ogólny i rozszerzalny mechanizm kojarzenia komunikatu z żetonem (token) bezpieczeństwa.
Podkreśla się, że WS-Security samo w sobie nie jest kompletnym rozwiązanie problemu bezpieczeństwa. Należy je traktować jako część rozwiązania w powiązaniu z innymi metodami zabezpieczeń np. stosowanie specyficznych protokołów. Opis standardu jest na stronach OASIS (ftp://www6.software.ibm.com/software/developer/library/ws-secure.pdf).

Zasoby sieciowe:

niedziela, sierpnia 13, 2006

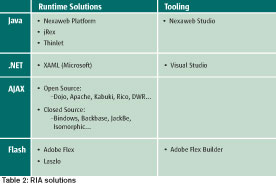
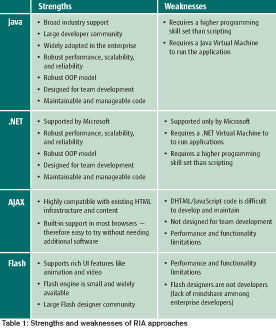
AJAX, Java, Flash, and .NET @ AJAXWORLD MAGAZINE


Zasoby AJAX
M. Driver, R. Valdes, and G. Phifer. "Rich Internet Applications Are the Next Evolution of the Web." Gartner Research Note. G00126924. May 4, 2005.
Coach Wei. "XML for Client-side Computing." XML Journal. (http://ajax.sys-con.com/read/44013.htm). March 10, 2004.
Dion Hinchcliffe "When the worlds of SOA and Web 2.0 collide."ZDNet. http://blogs.zdnet.com/Hinchcliffe/?p=35). April 2006.
Dana Gardner. "Nexaweb draws a brilliant bead between SOA and AJAX values." ZDNet, http://blogs.zdnet.com/Gardner/index.php?p=2269. March 2006.
Laszlo Systems: http://www.lazslosystems.com/
Adobe Flex: www.macromedia.com/software/flex/
Laszlo Systems: www.openlaszlo.org/lps-latest/docs/reference/script.html
Nexaweb Platform: http://www.nexaweb.com/
Nexaweb jRex: http://www.nexaweb.com/
Dojo toolkit: http://www.dojotoolkit.org/
Rico Ajax toolkit: http://openrico.org/
DWR: http://getahead.ltd.uk/dwr/
Thinlet: http://www.thinlet.com/
Apache Kabuki: http://kabuki.apache.org/
Nexaweb aRex: www.nexaweb.com/products.aspx?id=326
Microsoft, XAML, and Windows Vista: http://msdn.microsoft.com/windowsvista/about/#wpfx
Backbase: http://www.backbase.com/
JackBe: http://www.jackbe.com/
Isomorphic: http://www.isomorphic.com/
Bindows: http://www.bindows.net/
Laszlo Systems. "Laszlo Systems Announces Plans To Extend OpenLaszlo Platform to Support Delivery of Web 2.0 Applications in Browsers Without Flash." www.laszlosystems.com/company/press/press_releases/pr_mar_06.php. March 2006.
Nexaweb. "Nexaweb To Introduce Ajax Developer Edition." www.nexaweb.com/news.aspx?id=329. March 2006.

jjjj

Podstawy interfejsu użytkownika

Zasady transmisji danych przedstawił Claude Shannon (matematyk z Ball Lab) kiedy w 1948 roku opublikował pracę "Mathematical Theory of Communication". Komunikacja działa wg. zasady: Source - Encoder - Channel -Decoder -Destination. Podobnie opisał w 1915 roku twórca semiotyki Ferdinand Saussure model komunikacji przy pomocy mowy. Zasługą C.S. jest wyróżnienie elementów sieci komunikacyjnej: 1) ilość transmitowanej informacji 2) szerokość pasma transmisji i 3) jakość transmisji. Starał się też wyznaczyć miary przekazywania informacji. Sieć komunikacji elektronicznej jest podobna do sieci komunikacji ludzkiej (człowiek posługuje się trzema kanałami - interfejsami: dialog wewnętrzny, dialog zewnętrzny oraz dialog płci) ale ustępuje mu szybkością i efektywnością.

Ciekawe odnośniki:
  • Lucent Technologies (2006). An overview of information theory. Retrieved April 16, 2006, from www.lucent.com/minds/infotheory/what5.html.
  • McCloud, Scott. (1994). Understanding Comics. New York: HarperPerennial.
    Saussure, Ferdinand de. (1988). The object of study. In D. Lodge (Ed.). Modern Criticism and Theory (pp. 2-9). New York: Longman.
Ciekwaw biblioteki i ramy do tworzenia aplikacji (framework):

sobota, sierpnia 12, 2006

IBM też coś ma dla Ciebie, poważnie


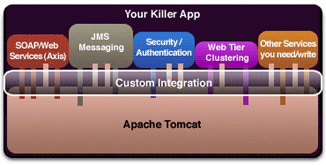
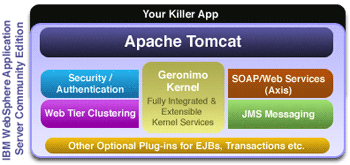
IBM, na bazie produktu - serwera aplikacji Java - zakupionej firmy Gluecode proponuje nowy produkt typy "entry" do w miarę bezboleśnego wejścia w świat J2EE. Jest to IBM WebSphere Application Server Community Edition V1.0.1.2 oparty o otwarty projekt Apache Geronimo (Tomcat). Dzięki temu dostajemy gotowca, w pełni zintergrowanego serwera Tomcat z innymi produktami: Log4J, Axis, JAAS wraz z pełnymi narzędziami konfiguracyjnymi. Dobra robota...

Jak SAP z MS

Projekt Mendocino zmienił nazwę na Duet i jest to wspólne przedsięwzięcie między MS i SAP skierowane ku information workers w celu ułatwienia im dostępu z pakietów biurowych MS Office do systemów SAP. "...The product is available from SAP, as of June 28, 2006. Please contact your account executive for more information..."

piątek, sierpnia 11, 2006

IBM da ci dużo (i jeszcze więcej)

IBM napisał konektor (framework) umożliwiający współpracę między aplikacjami napisanymi w Javie (JSP lub czyste servlety)i uruchamianymi w środowisku Websphere Application Server Community Edition a aplikacjami w PHP (<http://www.alphaworks.ibm.com/tech/phpintwasce/download>)
Jak to działa:

Update: August 1, 2006
Updates to the documentation and samples enable easy access to the forum for questions and comments.
What is PHP Integration Kit for WebSphere Application Server, Community Edition?
PHP Integration Kit for WebSphere® Application Server (WAS), Community Edition (CE), allows users to integrate PHP-based scripting into their Java™ 2 Enterprise Edition (J2EE) applications. Integrating these technologies gives programmers the advantages of both PHP and Java, providing greater flexibility in deploying dynamic applications, building Web front ends, and creating development projects.
The PHP Integration Kit provides a sample Web application that can contain Java resources (JSPs and servlets, as with any J2EE Web application) as well as PHP scripts. The sample application is preconfigured to forward each PHP request to a separate PHP run-time environment, which then executes the requested PHP script. Users can then manage the combined Java/PHP application as a single unit within WAS CE: Users can deploy and undeploy the application using the WAS CE administration console and can apply security constraints to both Java and PHP resources using the J2EE security model.
This technology runs on Windows® and Linux® (see Requirements section for details).
How does it work?
The PHP Integration Kit provides a Web application containing a servlet filter that communicates with a PHP run-time environment using the FastCGI interface. Users download and install a PHP run-time environment and any prerequisites, such as MySQL, for their platform, as explained in the PHP Integration Kit's documentation. The user can then package the PHP application and modules using the kit's Web module template, which is preconfigured with the necessary deployment descriptors to invoke the PHP run-time environment and to forward PHP requests to that run-time environment.

Wklejono z <http://www.alphaworks.ibm.com/tech/phpintwasce>

Innym projektem jest klient do WS - narzędzie do testowania usług internetowych IBM Generic Web Services Client Tool
A generic client written in PHP and capable of secure and non-secure calls for use in testing Web services. Date Posted: May 23, 2006
What is IBM Generic Web Services Client Tool?
This tool is designed for testing existing Web services from a Linux®/Apache/MySQL/PHP (LAMP) environment, as well as from WAMP (the corresponding Windows® environment). When given a Web Service Definition Language (WSDL) specification, this tool is capable of secure and non-secure calls when using PHP SOAP (Simple Object Access Protocol) extension, and simple non-secure calls when using NuSOAP.
The interaction consists of a selection of a WSDL and a method within that service, formatted input insertion (as dictated by the WSDL), execution of the method call, and raw (or formatted) display of results.
How does it work?
IBM Generic Web Services Client Tool is a PHP program that runs on an Apache server. It is meant for testing Web services as well as the capabilities of a PHP client. The tool provides both direct and indirect (low-level) calls, using either the PHP5 SOAP extension or the NuSOAP package.
The tool allows the user to select a WSDL. The WSDL is parsed and all available methods are presented for selection. Once a method is selected, a method-specific form is displayed and the user may fill it with the desired values and then execute a method call in several client modes (SOAP or NuSOAP call, direct or low-level call, etc.). The tool presents the call results and other related information.

Świetny portal - http://www-128.ibm.com/developerworks/websphere/downloads/

Można ściągnąć i uruchomić WAS Community Edition http://www-128.ibm.com/developerworks/downloads/ws/wasce/?S_TACT=105AGX10&S_CMP=WESDL

Wihajstry na tapecie

Moda na wihajstry
Coraz więcej firm internetowych (Opera, Yahoo, Google - http://desktop.google.com, Microsoft) wpuszcza internautów w przysłowiowe maliny dając im do ręki wihajstry tzw. Widgets. Wihajstry to potencjalnie bomba zegarowa (koń trojański) umożliwiający wpuszczenie do komputera skryptu w JS, który ma dostęp do wszystkich zasobów lokalnych komputera oraz z definicji również do Internetu. Tym nie mniej pomysł jest ciekawy i podobny do maszyny wirtualnej Javy JVM z Appletem czy też instalacji "grubego" klienta (np. VFP) tylko, że mniej bezpieczny bo niczym nie kontrolowany.